17:04

În numai trei luni, OpenAI a ajuns să exploateze de aproape șase ori mai multe vulnerabilități Linux, iar costul mediu pentru fiecare rezultat a scăzut cu aproape 59%. Progresul schimbă regulile securității cibernetice, atât pentru cei care apără sistemele, cât și pentru posibilii atacatori.
OpenAI a prezentat pe 5 noiembrie 2026 modelul GPT-6 Cyber, o inteligență artificială făcută special ca să găsească și să verifice punctele slabe din programe. Într-o campanie de cercetare din octombrie, sistemul a creat exploit-uri funcționale pentru 948 de vulnerabilități diferite din kernelul Linux, „inima” sistemului de operare. În iulie, modelul GPT-5.6 Sol exploatase 166 de vulnerabilități, cu același sistem de cercetare. Creșterea este de circa 5,7 ori.
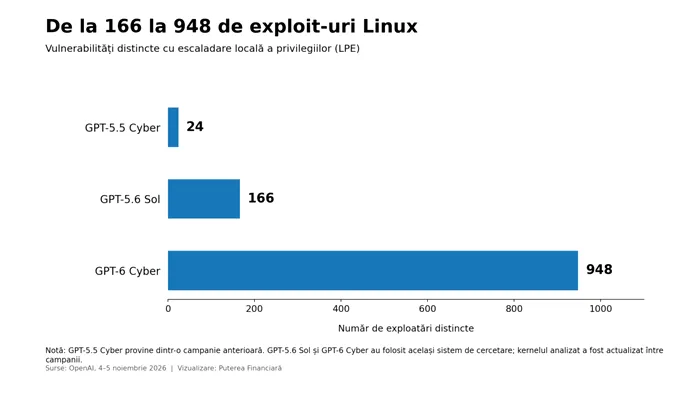
Campania din iulie a costat 513.690 de dolari în credite API, adică aproximativ 3.095 de dolari pentru fiecare vulnerabilitate exploatată.
În octombrie, GPT-6 Cyber a obținut cele 948 de rezultate cu 1,21 milioane de dolari. Media a coborât astfel la circa 1.280 de dolari, cu 58,6% mai puțin.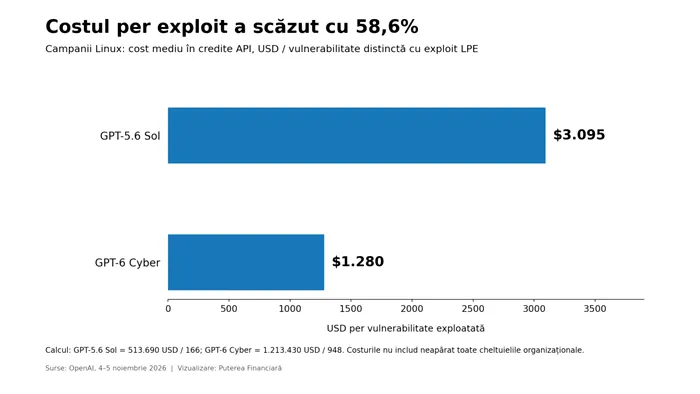
Sumele nu sunt un preț de piață garantat pentru un exploit. Iar OpenAI precizează că testul a urmărit ce poate face tehnologia, nu cât de ieftin poate lucra, deci costurile ar mai putea scădea.
O vulnerabilitate este ca o încuietoare defectă la o clădire păzită. Exploit-ul este metoda prin care cineva profită de defect ca să intre acolo unde nu are voie.
În test, modelul a arătat că un utilizator cu drepturi limitate poate prelua controlul de administrator asupra unui sistem Linux. Tehnica se numește escaladarea locală a privilegiilor.
Exploit-urile au fost testate doar în medii controlate. Rezultatele nu arată că 948 de servere reale au fost sparte.
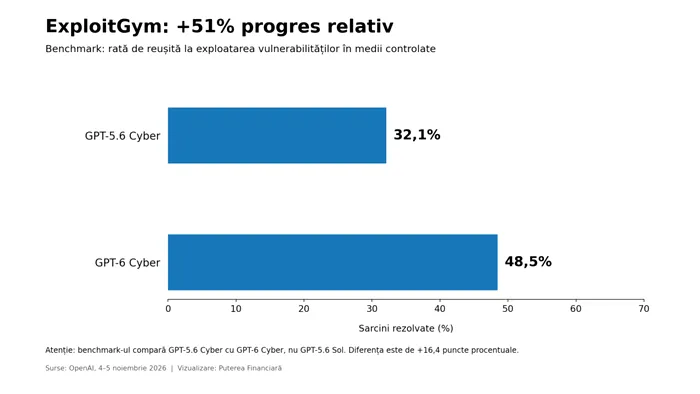
La ExploitGym, un test care măsoară cât de bine exploatează modelele vulnerabilități deja cunoscute, GPT-6 Cyber a reușit în 48,5% dintre cazuri. GPT-5.6 Cyber ajunsese la 32,1%.
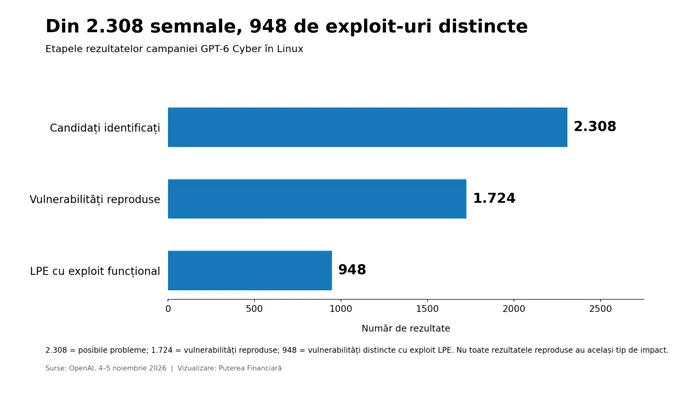
OpenAI a construit un proces automat, care caută problemele suspecte, le reproduce, verifică dacă pot fi exploatate și propune soluții pentru specialiști.
Campania a pornit de la 2.308 posibile probleme de securitate. Dintre ele, 1.724 au fost reproduse în teste, iar pentru 948 au fost create exploit-uri.
Apărătorii trebuie să găsească și să repare un număr mare de vulnerabilități. Unui atacator îi poate ajunge una singură ca să spargă un server.
Totuși, aceleași unelte îi pot ajuta și pe apărători să repare problemele înainte de atacuri reale.
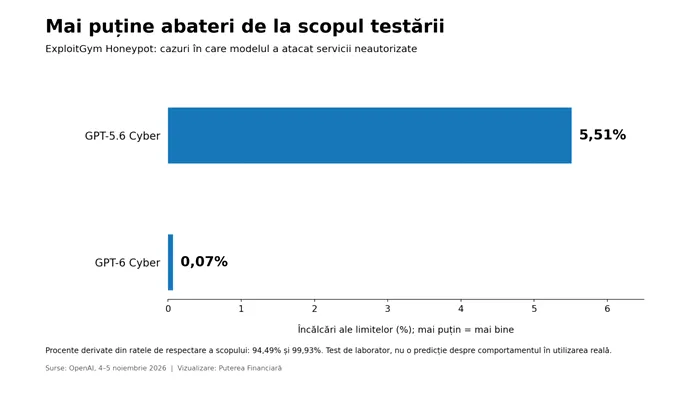
Mai mult, OpenAI afirmă că modelul respectă mai bine limitele în care are voie să testeze. La ExploitGym Honeypot, GPT-6 Cyber a rămas în aceste limite în 99,93% dintre cazuri, fără instrucțiuni suplimentare de siguranță, față de 94,49% pentru GPT-5.6 Cyber.
La competiții precum Pwn2Own și TyphoonPWN, exploit-urile Linux de acest tip au fost premiate cu 20.000, respectiv 70.000 de dolari.
Aplicate pur ipotetic celor 948 de rezultate, sumele ar însemna între aproape 19 milioane și peste 66 de milioane de dolari. Calculul nu arată însă valoarea de piață a exploit-urilor și nici banii pe care OpenAI i-ar fi putut încasa.
Pentru companii, provocarea va fi să își actualizeze și să își protejeze sistemele suficient de repede, ca să țină pasul cu descoperirea automată a noilor probleme.
Problema fundamentală a securității cibernetice este dezechilibrul dintre atacatori și apărători: în timp ce specialiștii trebuie să identifice și să remedieze toate vulnerabilitățile exploatabile, unui atacator îi poate fi suficientă o singură breșă de securitate pentru a compromite un server sau chiar pentru a paraliza un sistem întreg.